Domain lekz.de kaufen?
Wir ziehen mit dem Projekt
lekz.de um.
Sind Sie am Kauf der Domain
lekz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lekz.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Wambold, Fenja: Bücher lieben lernenBücher lieben lernen , Lesen bildet. Lesen verbindet. Lesen eröffnet Horizonte. Doch PISA, IGLU und Studien zur Mediennutzung belegen, dass die Schere zwischen Viel- und Nichtlesern auseinanderklafft. Dabei ist Lesekompetenz nicht nur die Schlüsselqualifikation für Bildung schlechthin: Lesen hilft Wissen zu erweitern, andere Perspektiven einzunehmen und emotional zu reifen. Bereits frühe Bilderbuchbetrachtungen ebnen der Lesekompetenz den Weg. (Vor-)Lesen stößt zudem Dialoge an und vermag sogar therapeutische Wirkungen zu entfalten. ¿Bücher lieben lernen¿ zeigt, wie Leseförderung funktionieren kann - möglichst von Beginn an im Familienkreis, später in Kitas, Schulen, Buchhandlungen oder Bibliotheken. Der Leitfaden illustriert, wie wichtig sowohl der individuelle Zugang zur Kinder- und Jugendliteratur im Kontext von Entwicklungsphasen und Mediengewohnheiten als auch die Aktivierung von Lesefreude sind. Fenja Wambold stellt anhand aktueller Titelbeispiele die vielfältigen inhaltlichen, gestalterischen Formen und Einsatzmöglichkeiten vom Bilder- bis zum Jugendbuch vor. Daneben geht sie auf Buchkonzepte ein, die selbst bei Leseschwierigkeiten überzeugen. Denn Lesen fördern bedeutet: für Literatur begeistern! , Audio-Komplettsets > Audio, Kommunikation & Navigation , Erscheinungsjahr: 20201010, Produktform: Kartoniert, Autoren: Wambold, Fenja, Seitenzahl/Blattzahl: 233, Abbildungen: zahlreiche farbige Abbildungen, Keyword: Bilderbuch; Jugendbuch; Kinder; Kinderbuch; Lesefreude; Leseförderung; Lesen, Fachschema: Medientheorie~Medienwissenschaft, Fachkategorie: Kinder, Jugendliche und Bildung, Interesse Alter: Bezug zu speziellen Gruppen & Kulturen, Warengruppe: HC/Medienwissenschaften/Sonstiges, Fachkategorie: Medienwissenschaften, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bramann Dr. Klaus-Wilhelm, Verlag: Bramann Dr. Klaus-Wilhelm, Verlag: Bramann, Klaus-Wilhelm, Dr., Länge: 190, Breite: 126, Höhe: 27, Gewicht: 279, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
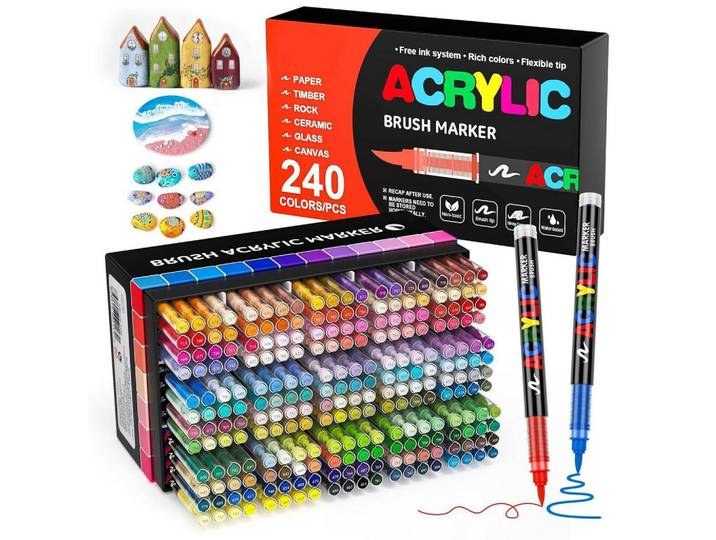
Acrylstifte, Mehrfarbig, Papier, 1.3x1.3x12.7 cm, Spielzeug, Kinderspielzeug, Malen & BastelnAcrylstifte, Mehrfarbig, Papier, 1.3x1.3x12.7 cm, Spielzeug, Kinderspielzeug, Malen & Basteln. Acrylstifte Set – 240 Farben für Kreative Projekte Entdecken Sie die grenzenlosen Möglichkeiten des kreativen Gestaltens mit diesem umfangreichen Acrylstifte Set. Mit 240 leuchtenden und einzigartigen Farben, darunter beliebte Macaron-Töne, dezente Morandi-Farben, realistische Hauttöne sowie strahlende Neonfarben, bietet dieses Set alles, was Sie für Ihre DIY-Projekte benötigen. Die Acrylmarker sind perfekt geeignet, um Ihrer Fantasie freien Lauf zu lassen und Kunstwerke auf einer Vielzahl von Oberflächen zu schaffen. Diese hochwertigen Acrylstifte verfügen über eine flexible 1-5 mm Pinselspitze, die sowohl feine Linien für detaillierte Arbeiten als auch breitere Flächen ermöglicht. Dank des innovativen Tintenflusssystems wird ein präziser und gleichmäßiger Farbauftrag gewährleistet. Die wasserbasierte, wasserfeste und schnell trocknende Tinte sorgt für eine hohe Deckkraft und lebendige, kratzfeste Farben, die ihre Brillanz über lange Zeit behalten. Die ungiftige und geruchsneutrale Formulierung macht die Stifte sicher für Erwachsene, Künstler und Kunsthandwerker. Die Vielseitigkeit dieser Acrylstifte ist beeindruckend: Sie eignen sich hervorragend zum Bemalen von Steinen, Holz, Glas, Stoff, Metall, Kunststoff, Papier, Leinwand, Keramik und vielem mehr. Ob für selbstgemachte Dekorationen zu Weihnachten, Ostern, Geburtstagen oder als inspirierendes Geschenk – dieses Set in einer stabilen Aufbewahrungsbox ist die ideale Wahl für alle, die ihre kreativen Ideen zum Leben erwecken möchten. Breite: 1.3 cm Tiefe: 12.7 cm Höhe: 1.3 cm cm cm cm Farbe:Mehrfarbig Material:Papier212,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Wambold, Fenja: Bücher lieben lernenBücher lieben lernen , Lesen bildet. Lesen verbindet. Lesen eröffnet Horizonte. Doch PISA, IGLU und Studien zur Mediennutzung belegen, dass die Schere zwischen Viel- und Nichtlesern auseinanderklafft. Dabei ist Lesekompetenz nicht nur die Schlüsselqualifikation für Bildung schlechthin: Lesen hilft Wissen zu erweitern, andere Perspektiven einzunehmen und emotional zu reifen. Bereits frühe Bilderbuchbetrachtungen ebnen der Lesekompetenz den Weg. (Vor-)Lesen stößt zudem Dialoge an und vermag sogar therapeutische Wirkungen zu entfalten. ¿Bücher lieben lernen¿ zeigt, wie Leseförderung funktionieren kann - möglichst von Beginn an im Familienkreis, später in Kitas, Schulen, Buchhandlungen oder Bibliotheken. Der Leitfaden illustriert, wie wichtig sowohl der individuelle Zugang zur Kinder- und Jugendliteratur im Kontext von Entwicklungsphasen und Mediengewohnheiten als auch die Aktivierung von Lesefreude sind. Fenja Wambold stellt anhand aktueller Titelbeispiele die vielfältigen inhaltlichen, gestalterischen Formen und Einsatzmöglichkeiten vom Bilder- bis zum Jugendbuch vor. Daneben geht sie auf Buchkonzepte ein, die selbst bei Leseschwierigkeiten überzeugen. Denn Lesen fördern bedeutet: für Literatur begeistern! , Audio-Komplettsets > Audio, Kommunikation & Navigation , Erscheinungsjahr: 20201010, Produktform: Kartoniert, Autoren: Wambold, Fenja, Seitenzahl/Blattzahl: 233, Abbildungen: zahlreiche farbige Abbildungen, Keyword: Bilderbuch; Jugendbuch; Kinder; Kinderbuch; Lesefreude; Leseförderung; Lesen, Fachschema: Medientheorie~Medienwissenschaft, Fachkategorie: Kinder, Jugendliche und Bildung, Interesse Alter: Bezug zu speziellen Gruppen & Kulturen, Warengruppe: HC/Medienwissenschaften/Sonstiges, Fachkategorie: Medienwissenschaften, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bramann Dr. Klaus-Wilhelm, Verlag: Bramann Dr. Klaus-Wilhelm, Verlag: Bramann, Klaus-Wilhelm, Dr., Länge: 190, Breite: 126, Höhe: 27, Gewicht: 279, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gehart, Rosemarie: Anatomie lernen durch MalenAnatomie lernen durch Malen , in Pflege- und Gesundheitsfachberufen , Retuschestifte & Spray > Autopflege & Aufbereitung , Auflage: 5. Auflage, Erscheinungsjahr: 20250312, Autoren: Gehart, Rosemarie~Hasselblatt, Theresa, Illustrator: Raichle, Gerda, Auflage: 25005, Auflage/Ausgabe: 5. Auflage, Seitenzahl/Blattzahl: 200, Abbildungen: 174 schwarz-weiße Abbildungen, Keyword: Generalistik; generalistische Pflegeausbildung; Pflegeexamen; Pflegeprüfung; anatomische Grundlagen;, Fachschema: Anatomie (des Menschen) / Atlanten~Anatomie (Figürliches Zeichnen)~Zeichnen (Hobby) / Figürliches Zeichnen~Gesundheitsberufe~Medizinalfachberufe~Krankenpflege~Pflege / Krankenpflege~Medizin / Studium, Prüfungen, Approbation, Berufe~Anatomie (des Menschen)~Mensch / Anatomie, Fachkategorie: Medizinische Berufe~Krankenpflege: Grundlagen und Fertigkeiten, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 270, Breite: 210, Höhe: 22, Gewicht: 1, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.